「不是沙箱」四个字,
写在官方文档里
一句话结论:把「能装插件」当成一个权限问题,而不是功能问题——工作区写权限 ≠ 宿主进程权限。官方文档把这一点写得很明白,它值得被当成默认假设,而不是附注。
一、一句容易被跳过的定性
让 Agent 在对话里写出插件并当场装载,最吸引人的地方是门槛低:不需要懂框架结构,说清楚想要什么就行。可官方文档里有一句不太起眼、但分量最重的话——这种模式属于高信任扩展模式,不是沙箱。
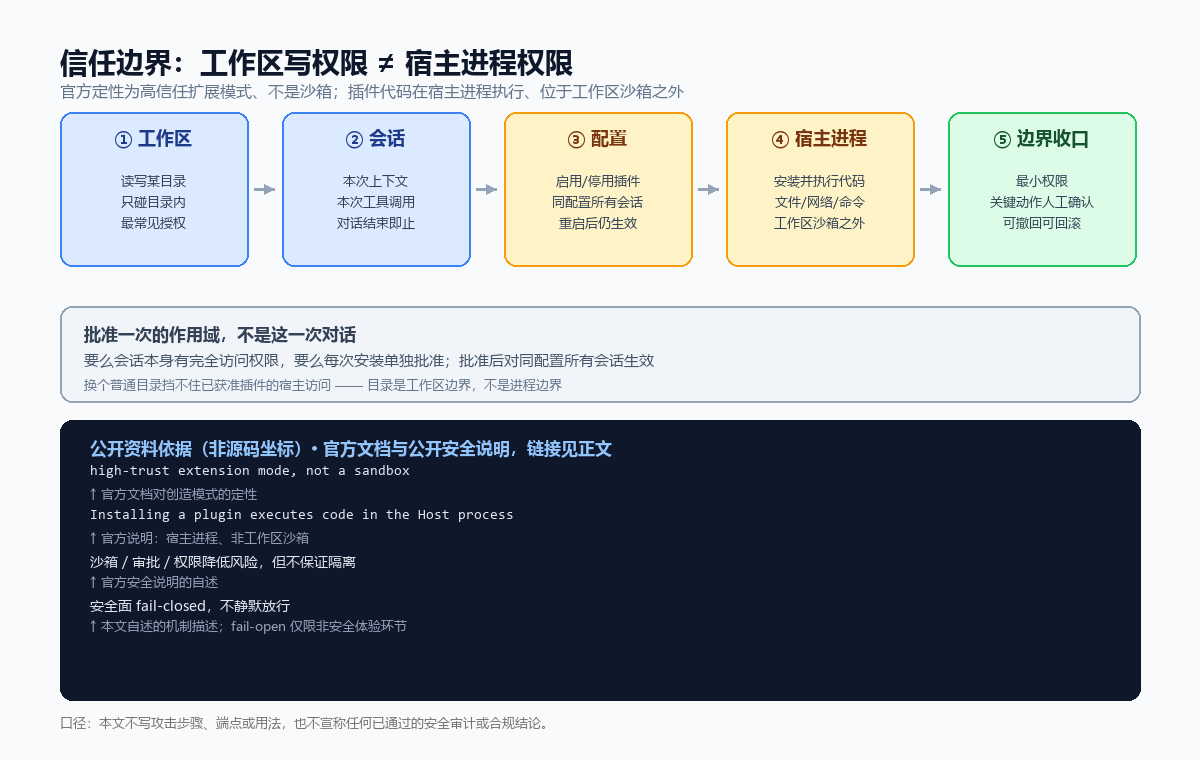
后面的说明更具体:安装插件会在宿主进程里执行代码;它可能读文件、访问网络、运行命令;这段代码运行在工作区沙箱之外;配置层面的改动会影响同一个配置下的所有会话。同批安全说明还写明,系统尚未接受完整安全审计,沙箱、审批与权限控制能降低风险,但不保证隔离。
这几句没有渲染,全是边界描述。它的意思是:不要把「我给它开了工作区写权限」理解成「它被关在一个盒子里」。这是两回事。
二、工作区写权限 ≠ 宿主进程权限
大部分人对「沙箱」的直觉是:给一个目录,动作都发生在目录里,出了目录什么也碰不到。这个直觉在很多工具里成立,但在「插件能改宿主自身」的架构里不成立。
原因很直接:插件装的是这个应用本身,不是某个任务目录下的临时产物。它挂进界面、注册工具、常驻在配置里,重启之后还在。既然目标是扩展宿主,就不可能同时要求它只在任务目录里活动。
于是一道很关键的分界出现了:
| 层 | 常见授权 | 实际能碰到什么 |
|---|---|---|
| 工作区 | 读写某个目录下的文件 | 该目录内的文件 |
| 会话 | 一次对话里的工具调用 | 本次会话的上下文与工具 |
| 配置 | 启用/停用插件 | 同配置下所有会话,重启后仍生效 |
| 宿主进程 | 安装并执行插件代码 | 进程可访问的文件、网络、命令、凭据 |
前三层的授权,一般人会看;第四层才是真正要单独批准的那一层。批准一次「装插件」,其作用域不是这一次对话,而是此后所有复用该配置的会话——这一点如果不写进确认文案里,用户以为自己在点「确定」,其实在签一份长期授权。
三、「批准一次」的作用域有多大
权限设计里最容易含糊的就是作用域。同样一句「是否允许」,可能有四种完全不同的含义:
- 允许这一次安装;
- 允许这个插件永久存在,但每次运行仍要问;
- 允许这个插件自动运行,但仅限当前配置;
- 允许所有未来插件都不再询问。
公开的设计记录里提到两种入口:要么会话本身具备完全访问权限,要么每次安装单独批准;批准之后,该插件对同一配置的所有会话生效。这是「按次批准 + 配置级持久」的组合,边界是清楚的。
真正要避免的是第四种——把一次批准悄悄升格成一条长期策略。工程上有个很朴素的防呆:授权和生效分开记。批准是一件事,插件是否真的跑起来、跑在哪个配置下、影响哪些会话,是另一件事,两者都要能查、能撤销。
顺带说一句容易被误解的点:换个普通目录、或者把文件挪到别处,并不能挡住一个已经获准的插件访问宿主。目录是工作区边界,不是进程边界。
四、官方自己给的建议,其实是一套最小权限清单
那份安全说明里给的使用建议,拆开看就是标准的工程动作:
- 在一次性环境(临时虚拟机或容器)里试;
- 用不含敏感数据的测试目录;
- 只给最小权限;
- 事先备份插件能接触到的文件;
- 不向它暴露敏感凭据;
- 运行前检查插件内容和将要执行的命令;
- 保留回滚能力。
这份清单里没有一条依赖模型有多聪明。它默认的前提恰恰相反:生成出来的东西可能不对,甚至可能不可信,所以边界要由系统兜住。这跟「让模型自己判断安全不安全」是两条完全不同的路。
五、我们怎么划这道边界
不涉及具体产品实现,只说几条一直守着的原则:
- 最小权限是默认值:能只给读就不给写,能只给一个目录就不给整盘。
- 关键动作留人工确认口:安装、发外部消息、删改,宁可多问一次。
- 需要人拍板时挂起,不当异常:挂起是可恢复状态,人回来原位续走;把它写成错误分支,整条链路容易僵住。
- 安全面必须 fail-closed,不能 fail-open:认证、鉴权、越界检查这类地方,出错时应当拒绝而不是静默放行;「体验上先让它过」的宽容只允许出现在非安全环节。
- 真源唯一:同一个根目录、同一份权限判定只应有一处定义;两处实现迟早会在某条路径上给出不同答案。
最后一条最不起眼,也最容易出事。边界写得再细,如果有两个地方各自判一次,就总有一条路径只过了其中一处。
六、不写攻击步骤,只留一个判断
这篇刻意不写任何利用方式、端点或具体用法。因为对多数团队来说,真正需要的不是复现某次攻击,而是回答一个前置问题:当一段由模型生成、由第三方分发的代码要进到我们的进程里时,谁批准、批准多久、能不能撤回、撤回之后状态还在不在。
这四个问题答得清楚,「不是沙箱」就不是一句吓人的话,而是一条能落到配置里的边界。
延伸阅读:《AI 助手的设置与权限》 讲配置与授权;《把「等人」做成一等公民状态》 讲挂起续走;《AI 自己给自己造插件:造出来的东西谁验收》 讲生成式扩展的验收边界。
本文只依据公开的官方文档与公开报道讨论边界设计,不写攻击步骤、不点名贬低任何产品,也不宣称任何已通过的安全审计或合规结论。