给智能体发「身份证」:
治理落到工程上长什么样
一句话结论:发一个标识只回答了「它是谁」。真正决定治理有没有落地的,是后面四个更土的问题——它能碰什么、谁批准、能不能中途停、事后查不查得清。
一、为什么「身份」只是第一层
最近一段时间,行业里关于智能体身份与治理的讨论明显变多:身份注册与解析平台、自律公约、管理平台评估,还有调研里那句很扎心的数字——相当比例的企业在生产环境里发现过「自己不知道的 agent」。
这些讨论的公共前提是:得先知道有哪些智能体在跑、各自是谁发起的、代表谁在操作。这是身份层,必要但不充分。
因为真正出事的从来不是「不知道它叫什么」,而是「不知道它刚才能碰数据库」「不知道那次删除是谁点的头」「不知道它跑完之后留下了什么」。身份是台账,治理是闸门。台账可以事后补,闸门必须在动作发生之前就在那儿。
顺带说清楚口径:下面讲的都是工程机制,不对应任何标准的符合性结论,也不评价某一家平台。公约与评估仍在演进,把它当成方向看就好,别当成已生效的准入线。
二、四层里最容易漏的是第三层
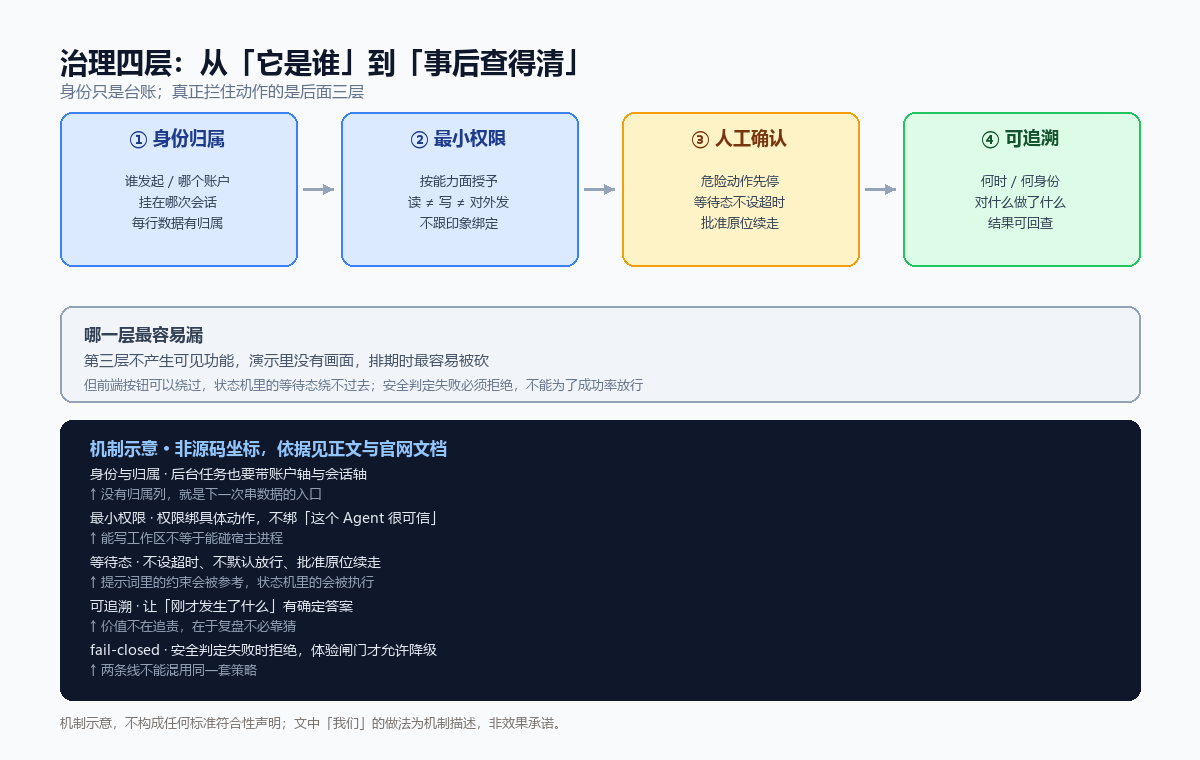
把它拆开,大致是四层:
第一层:身份与归属。 一个任务是谁发起的、挂在哪个账户下、属于哪次会话。听起来基础,但很多脏数据就是在这里混进来的——后台任务没有账户轴、共享表没有归属列、重启之后上下文丢了。后面所有过滤都建立在「每一行数据都知道自己属于谁」之上。
第二层:最小权限。 不是给智能体一个「管理员」开关,而是把能力切成可独立授予的面:能读文件不等于能写,能写工作区不等于能碰宿主进程,能查资料不等于能对外发送。权限要跟具体动作绑定,而不是跟「这个 Agent 很可信」这种印象绑定。
第三层:人工确认与可挂起。 这一层最常被跳过,因为它不产生可见功能。危险动作的合理形态不是「弹个窗问一次」就完事,而是任务停在一个明确的等待态:不设超时、不偷偷继续、不因为用户没看就默认放行;批了之后从原位续走,而不是重跑一遍。把「等人」建成状态机里的一员,比在提示词里写一句「危险操作请先询问」可靠得多——提示词里的约束会被参考,状态机里的约束会被执行。
第四层:可追溯。 谁在什么时刻、以什么身份、对什么资源做了什么,结果如何。它的价值不在事后追责,在于让「刚才到底发生了什么」这个问题有确定答案。没有这层,任何复盘都只能靠猜。
三、安全判定不能为了体验放行
有个很容易被忽视的分界线:体验闸门可以宽松,安全闸门必须保守。
网络偶尔慢一点、模型偶尔超时,如果每次都直接拒绝,产品会难用得没法用,这类地方做降级、放行、走缓存是合理的。但身份鉴权、权限校验、危险动作拦截属于另一类——判定失败时应该拒绝,而不是「先放过这次」。一个为了成功率而 fail-open 的安全判定,等于在最需要它的那一刻不存在。
这也解释了为什么「人工确认」不能只做在界面上:前端按钮可以绕过,状态机里的等待态绕不过去。
四、我们这边怎么切
Lyncore 的做法是把这几层放进结构里,而不是放进提示词里:账户与会话归属是数据模型的一部分;权限按能力面授予;破坏性动作默认停在等待审批态,批准后在原位继续;执行过程留痕,用户随时能看到它在干什么、也能中途插话或喊停。
这些是机制描述,不是效果承诺,也不构成对任何外部标准或评估结论的符合性声明。想看具体怎么配,可以翻记忆系统怎么配和工具能力清单——治理的边界,最终就落在「哪个工具被允许、在哪个范围内被允许」这类具体设置上。
五、三个可以马上做的检查
- 列出所有后台任务,看每一行有没有归属:没有账户轴或会话轴的,就是下一次串数据的入口;
- 找一个高危动作,试着不批准:看它是原地等待,还是超时后自己继续了;
- 关掉界面,直接调接口:如果绕过 UI 就能执行那个动作,说明确认只做在了皮肤上。
身份让智能体可被识别,治理让它的行为可被预期。前者是名录,后者才是护栏。
文中行业动态来自公开报道,仅作背景引子,未独立复现;文中「我们」的做法均为机制描述,不构成效果承诺,也不宣称符合任何外部标准或评估结论。