「Agent 时代的操作系统」:
操作系统到底该管什么
一句话结论:这个比喻最有价值的地方不是「像不像操作系统」,而是逼我们回答一个工程问题——哪些能力必须由内核提供、哪些可以交给扩展、以及当扩展能替换内置功能时,谁说了算。
一、先把比喻放回它该在的位置
最近「Agent 时代的操作系统」这类说法很常见,配套的还有一组对照:一边是开放插件、什么都能换,一边是固定核心、体验统一。媒体把两者比成不同路线,讲起来很顺。
但要先把口径钉死:这是比喻,不是任何一家的产品定性。用它来组织讨论可以,把它当事实写进结论就会跑偏。而且这个比喻容易让人只盯着「开放还是封闭」,漏掉一个更实在的问题——管什么。
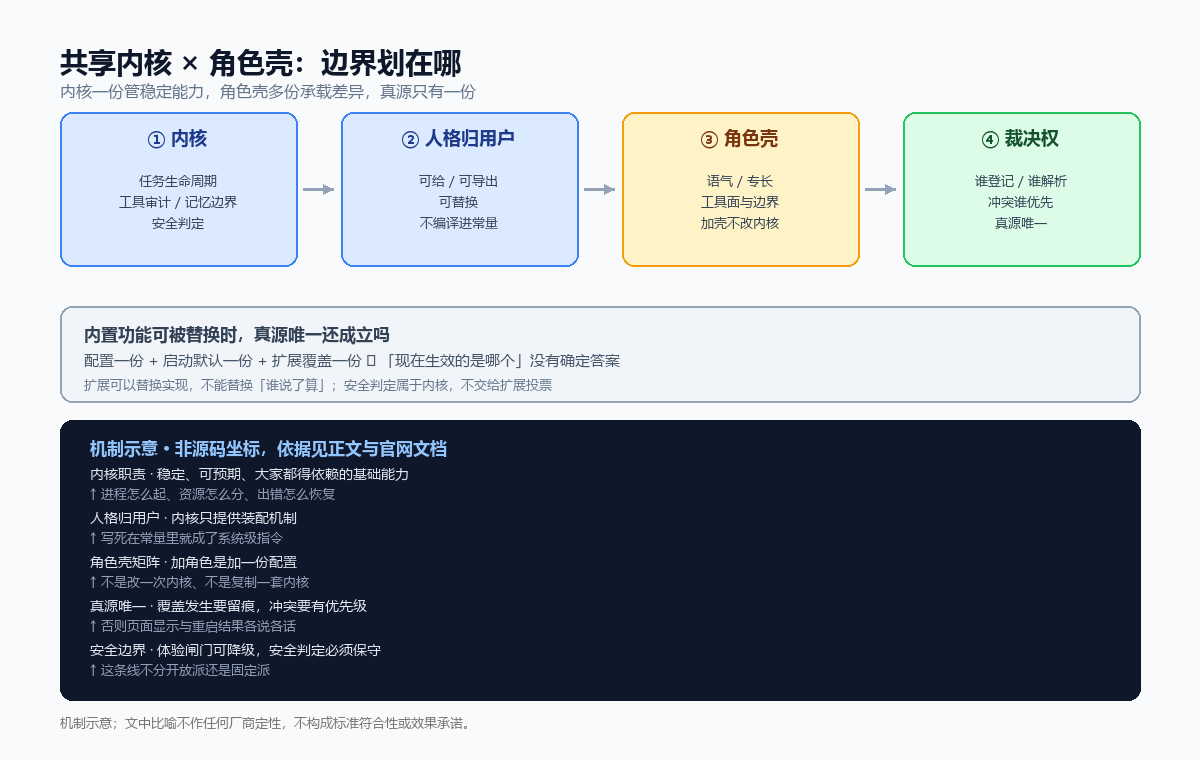
操作系统的本行不是「装得多」,是提供一组稳定、可预期、大家都得依赖的基础能力:进程怎么起、资源怎么分、谁有权限、出错了怎么恢复。对应到智能体平台,这层东西大致是:任务的生命周期、工具的调用与审计、记忆的读写边界、安全判定、以及「什么时候必须停下来等人」。
二、内核与人格必须分开
有个边界特别容易糊:平台的人格是谁的。
如果把一个「你是什么样的助手」写死在程序常量里,它就成了内核的一部分——用户改不了、换角色要重新编译、多智能体之间还会互相串味。更麻烦的是,它会被当成系统级指令,和用户自己设的东西混在一起,谁优先说不清。
更干净的做法是把人格归用户:内核只提供「有一份人格配置、按这份配置装配」的机制,具体内容由使用者给、可导出、可替换。角色之间的差异,靠外面的角色壳承载,而不是在内核里开一堆 if/else。
于是结构变成:共享内核 × 角色壳矩阵。内核一份,负责所有角色都需要的稳定能力;角色壳很多份,负责各自的语气、专长、工具面与边界。加一个新角色,是加一份配置,不是改一次内核。这样既不用「全开放」到谁都能动底层,也不用「全固定」到换个说法都要发版。
三、内置功能可被替换时,真源唯一还成立吗
「一切皆插件」再往前一步,就是内置功能也能被第三方扩展替换。这在自由度上很诱人,但它直接撞上一条工程红线:同一个事实,只能有一个真源。
举个具体的:某个能力到底由谁实现,如果配置文件里写了一份、启动时默认注册了一份、扩展又动态覆盖了一份,那么「现在生效的是哪个」就没有确定答案。页面显示的可能只是其中一份,重启后另一份又把它盖回去。这不是扩展的错,是真源没守住。
所以边界可以开放,但裁决权不能分散:谁负责登记、谁负责解析、覆盖发生时留不留痕、冲突时谁优先,这些必须由内核定,而且只留一条链。扩展可以替换实现,不能替换「谁说了算」。
同样地,安全相关的判定属于内核,不能交给扩展投票。体验类的开关可以宽松、可以降级;涉及权限和危险动作的判定必须保守、必须 fail-closed。这条线不分开放派还是固定派。
四、我们这边的切法
Lyncore 把这些收敛成几条很朴素的约定:人格归用户,不编译进程序常量;业务能力差异集中在一个按版本区分的模块里,不在代码各处硬编码分支;同一个事实只有一份真源,配置改完要有一次可观察的验证动作,确认读到的确实是新值;多智能体是共享内核上挂不同角色壳,不是复制几套内核。
这些都是机制描述,不对应任何外部标准,也不宣称「Lyncore 是某种操作系统」——那个说法只是这篇文章的引子。想看具体怎么组织多智能体,见多智能体编排;工具面如何按角色授予,见工具能力清单。
五、判断一个平台边界清不清,问三句
- 换人格要不要改代码? 要,说明人格被编进了内核;
- 同一个值有几处能写? 超过一处,迟早会出现「改了没生效」;
- 扩展能不能绕过安全判定? 能,说明内核把裁决权也交出去了。
开放与封闭是路线选择,边界清不清是工程问题。后者先答好,前者的自由度才真的可用。
延伸阅读:《共享内核与角色壳》 讲结构;《上下文预算》 讲扩展的成本;《持久化的边界》 讲真源冲突的一个具体形态。
文中「安卓 / iPhone」「操作系统」等均为媒体比喻,不作任何厂商定性;文中「我们」的做法为机制描述,不构成效果承诺,也不宣称符合任何外部标准。