桌面应用自更新:
版本门禁为什么要按主版本比
一句话结论:门禁看着越严越安全,但只要判据跟架构不一致,严就会变成「谁也升不上去」。
一、两条通道,两种节奏
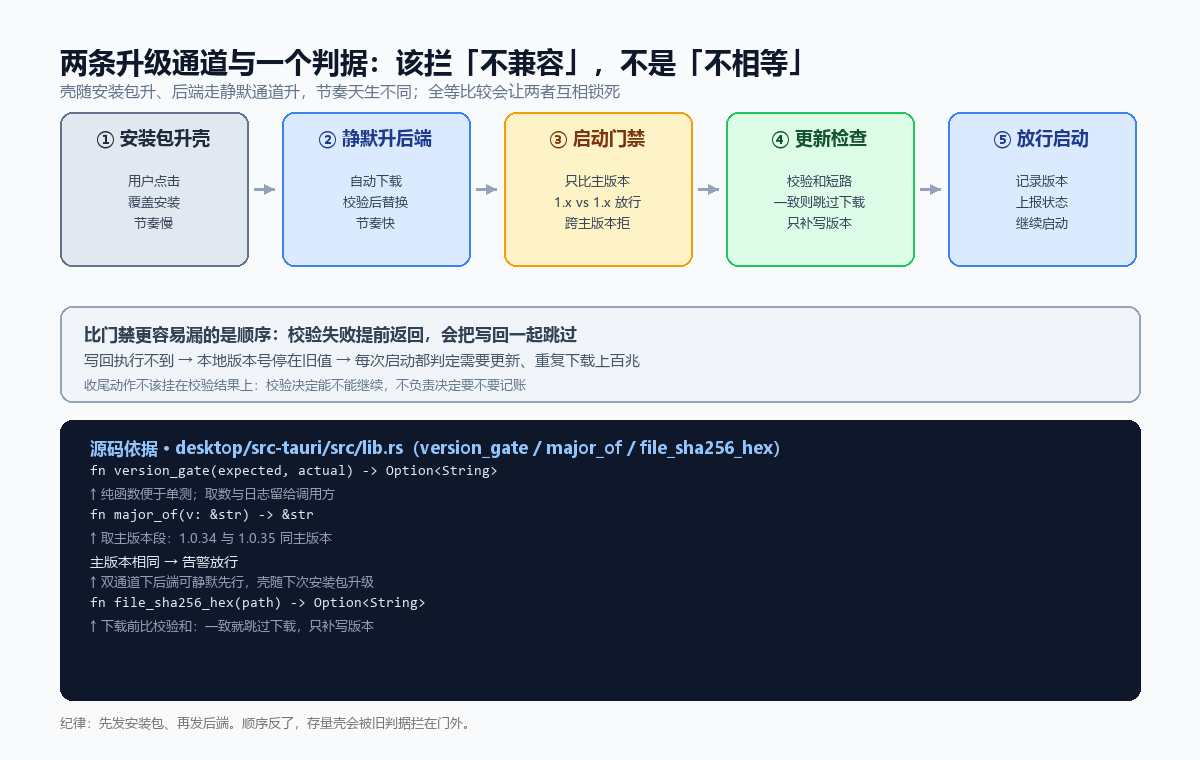
带自更新的桌面应用,通常不是一个程序在升级,而是两个。
一个是壳:窗口、托盘、进程管理、更新逻辑本身。它随安装包走,只能由用户下载安装包覆盖安装——用户不点,它就不动。
另一个是后端程序:真正干活的那个进程。它可以通过静默通道自己下载替换,不需要用户做任何事。
于是两者的升级节奏天生不同:后端可以说升就升,壳要等下一次用户主动安装。
任何「版本一致性」的判据,都必须先接受这个前提。
二、要求完全相等,会发生什么
最直觉的写法是:启动时比对壳版本与后端版本,不相等就拒绝启动。
这个判据在单通道场景下是对的——一个程序自己升自己,版本当然应该一致。但双通道下它有一个必然被触发的死锁:
- 后端走静默通道升到新版本,壳还是旧的;
- 用户下次启动,门禁发现两者不相等,拒绝启动;
- 而门禁排在更新检查之前,所以「发现新版本、提示用户升级」这一步根本没跑到。
结果是:应用打不开,也收不到「该升级了」的提示。用户能看到的只是一个启动失败,唯一出路是去官网重新下载。
一条判据,把一个本该自愈的状态变成了死角。
三、判据应该按主版本比
修法不是把门禁删掉——跨大版本的协议差异是真实存在的,该拦还是要拦。
正确的粒度是主版本:
- 1.x 对 1.x:放行,同时记一条告警。这是双通道的正常状态,后端先行、壳随后;
- 1.x 对 2.x:拒绝启动,并明确告诉用户「请升级桌面壳」。这是真的不兼容。
这条规则背后是一句更普适的话:门禁要拦的是「不兼容」,不是「不相等」。版本号里的不同位代表不同的兼容承诺,全等比较把最宽松的那一位也当成了硬约束。
四、比判据更容易漏的:顺序
判据改对之后,还有一个坑在原地等着。
原来的启动流程是:取远端信息 → 校验版本 → 写回版本号 → 检查更新。
问题出在「校验失败就提前返回」。一旦返回,后面的写回永远不会执行——本地记录的版本号一直停在旧值,于是每次启动都判定「需要更新」,每次都重新下载一遍安装包。
用户看到的现象是:明明已经是最新版,每次开还是转圈下载一百多兆。
修法很朴素:把写回挪到门禁之前。版本号是「本机事实」,它应该在判断之前就被记录,而不是作为判断通过的奖励。
这条经验可以推广成一句话:任何「校验 + 收尾」的流程,收尾动作不该挂在校验结果上。 校验负责决定能不能继续,不负责决定要不要记账。
五、下载前先比校验和
第三个改动是省掉无意义的下载。
静默通道的流程是:取清单 → 比对版本 → 下载 → 替换。版本不同就下载,看起来天经地义。
但有一种状态很常见:本地程序其实已经是最新的(上次替换成功、只是版本号没写回),版本号显示落后。这时候按版本判就会重下一遍。
加一道校验和短路:下载之前先算本地程序的哈希,跟清单里的哈希比,一致就跳过下载,只补写版本号。
代价是每次启动多算一次哈希。收益是省掉一次百兆级的重复下载。
六、发布纪律:先发包,再发后端
判据修好之后,还有一条纪律必须写死在流程里:先发安装包,再发后端。
因为存量用户的壳还是老版本、老门禁。如果先发后端,他们一启动就会撞上「版本不相等」——在新判据到达他们机器之前,他们已经被旧判据拦在门外了。
顺序错了不会立刻报错,也不会在服务器上留下异常:发后端成功、清单正确、校验通过。问题只在用户的机器上,而且只在已经装过旧版的机器上。这类问题最难在发布时被发现,只能靠纪律避免。
七、验证:不要相信安装器的返回值
安装包静默安装的返回值不可信。实测遇到过一次:机器上残留着旧进程,安装器退出码是零,bin 目录下的主程序没被替换,版本文件却更新了。
于是看起来「装完了」,实际跑的是一半新一半旧——正好是门禁要拦的那种状态。
唯一可靠的判据是比对安装后的程序校验和,以及让程序自报版本。版本文件、注册表里的显示版本、安装器返回值,这三样都会骗人。
安装与更新的说明见快速开始。
结论
- 双通道下,「版本完全相等」是个必然被触发的死锁判据;
- 门禁要拦的是不兼容,不是不相等。按主版本比,1.x 对 1.x 放行,跨主版本拒绝;
- 写回、上报这类收尾动作不能挂在校验结果上,要前置;
- 下载前先比校验和,能让「版本号落后但程序已最新」的状态不再重复下载;
- 发布顺序是纪律问题不是技术问题:先发包,再发后端。顺序错了只在用户机器上出问题,发布侧一切正常;
- 安装器的退出码不能当判据,只能比校验和与程序自报版本。
还没解决的
从「发现新版本」到「下载、覆盖、自动重开」的完整链路,我们还是人工点一次确认,没有做端到端自动化。这条链上的失败大多是环境相关的(残留进程、权限、杀软拦截),自动化脚本很难稳定复现,暂时只能靠每次发版后手动走一遍。